Cos’è la “guerra ibrida”
Cioè quella che si fa con allarmi bomba, attacchi informatici e sabotaggi, e che la Russia conosce molto bene

In un articolo pubblicato nel 2010 sulla rivista Foreign Affairs l’ex vicesegretario alla Difesa dell’amministrazione statunitense di Barack Obama, William Lynn, scrisse: «Un missile arriva con un indirizzo del mittente, un virus informatico generalmente no».
Stava descrivendo una delle caratteristiche più distintive della cosiddetta “guerra ibrida”, cioè quella che si fa attraverso attacchi informatici, sabotaggi, omicidi mirati, campagne di disinformazione e altre modalità accomunate da una caratteristica fondamentale: sono tutte difficili da attribuire a un attore specifico.
Nell’ultimo anno in Europa ci sono stati moltissimi attacchi che rientrano nella definizione ampia di “guerra ibrida”, ma solo in pochi casi i governi, i servizi segreti e ancora meno i tribunali si sono spinti a definirli apertamente azioni ostili di un altro paese.
Succede per una ragione pratica banale, e cioè che trovare i responsabili di un’azione sotto copertura e provare che agiscano per conto di un certo governo è difficile. Ma anche perché prima di attribuire un attacco i governi fanno valutazioni di opportunità: si chiedono cioè se sia più vantaggioso muovere accuse dirette oppure no, in base alla situazione, alla propria posizione e ai propri rapporti con il presunto responsabile, che inevitabilmente verrebbero compromessi.
Negli ultimi anni le azioni di guerra ibrida in Europa sono state associate principalmente a un paese, la Russia. Qualche esempio, solo tra gli attacchi attribuiti con certezza ai russi: ad agosto del 2026 un drone esplosivo è stato trovato su una pista dell’aeroporto di Lipsia, in Germania, usato come snodo logistico dalla NATO. Non è esploso ma se lo avesse fatto avrebbe fatto grossi danni. A novembre del 2025 un ordigno è esploso sotto un treno merci diretto in Ucraina mentre si trovava vicino a Mika, in Polonia: il governo polacco ha incolpato cittadini ucraini legati ai servizi segreti russi.
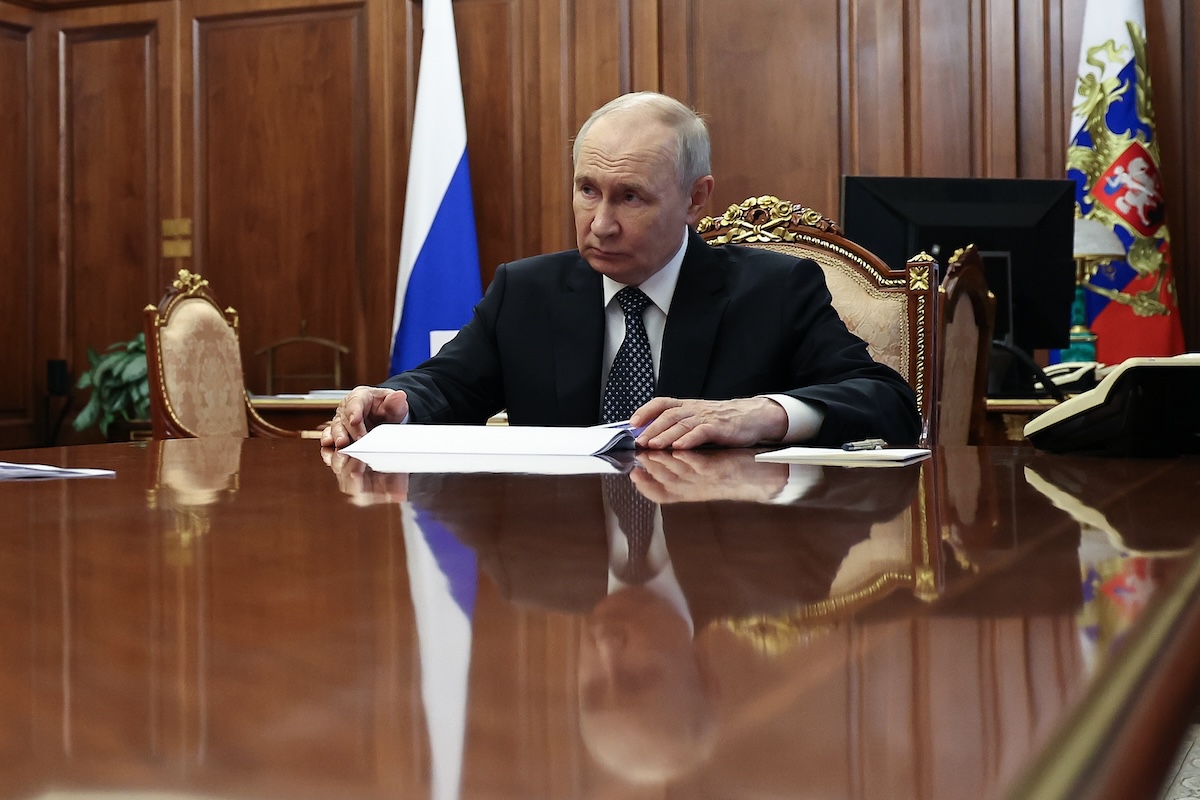
Vladimir Putin a Mosca, 13 novembre 2026 (Alexander Kazakov/Sputnik, Kremlin Pool Photo via AP)
Alla Russia non serve fare grossi danni, le basta seminare incertezza, caos e preoccupazione. Il suo scopo è far percepire il costo del sostegno all’Ucraina all’opinione pubblica dei paesi europei e spingerli verso posizioni più vicine alle proprie: è insomma una forma di pressione sui paesi alleati dell’Ucraina. Gli attacchi ibridi sono anche un modo per testare i tempi di risposta dei sistemi di sicurezza dei vari paesi europei, e per esteso della NATO.
Quando a settembre del 2025 tre jet militari russi entrarono nello spazio aereo estone, volarono indisturbati per 12 minuti prima di essere intercettati e fatti tornare indietro: è un tempo lunghissimo, ed è un’informazione preziosa per il regime di Putin. Anche per questo sempre più governi europei si stanno muovendo per dotarsi delle tecnologie di difesa più avanzate al mondo (che al momento sono israeliane).
Il governo autoritario di Vladimir Putin ha una lunga tradizione in fatto di attacchi ibridi, e con l’inizio della guerra in Ucraina, nel 2022, li ha usati sempre di più per mettere in difficoltà gli alleati del suo avversario. Molti governi europei e molti enti indipendenti sono concordi nel dire che negli ultimi quattro anni gli attacchi russi sotto copertura sono aumentati di frequenza e intensità, al punto che molti esperti non sono più certi se sia ancora il caso di chiamarli “ibridi”, perché il termine rischia di svalutarne la portata.
Putin attacca l’Europa perché la considera ostile ai propri interessi, ma evita di ricorrere a operazioni militari dirette perché sa che sarebbe rischioso: li spingerebbe a rispondere, e Putin sa di non avere i mezzi per prevalere in un conflitto con paesi membri della NATO.
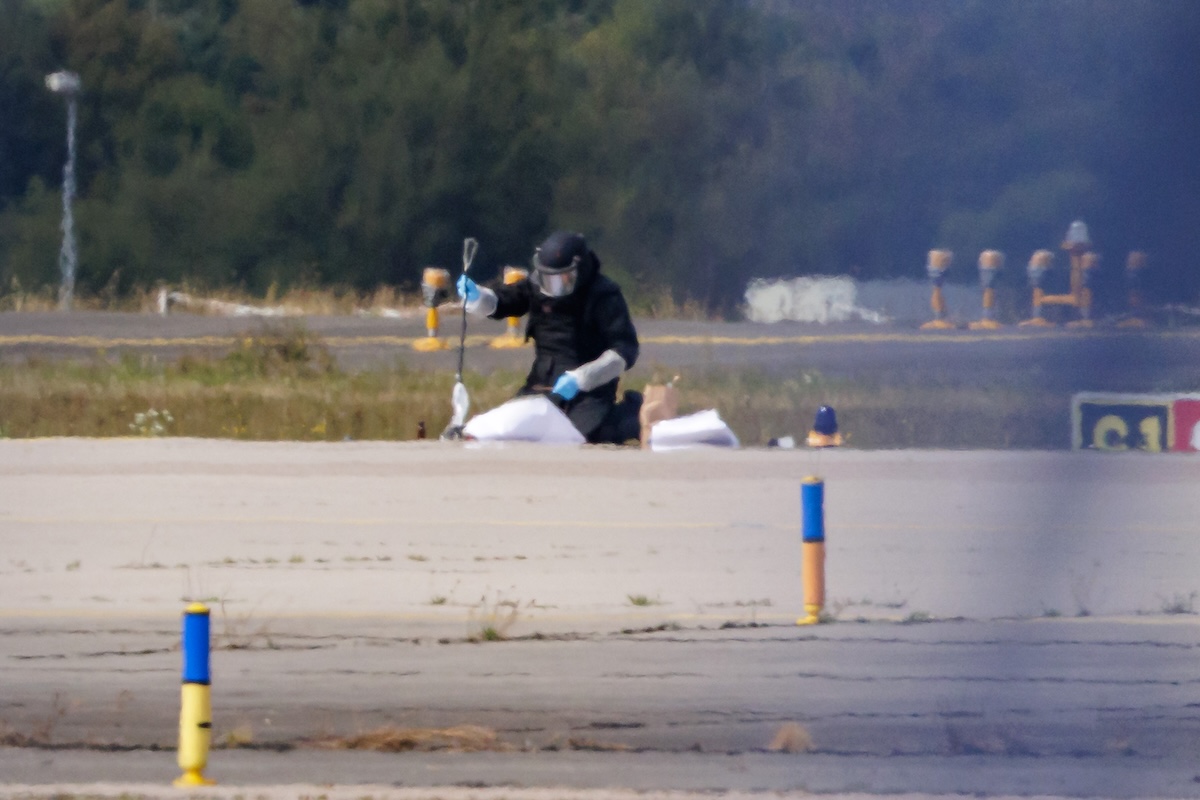
Un tecnico della polizia scientifica lavora vicino a un aereo ucraino all’aeroporto di Lipsia, dove è stato trovato un drone con un ordigno esplosivo, Schkeuditz, Germania, 5 agosto 2026 (Jens Schlueter/Getty Images)
Molti esperti sottolineano una tendenza: spesso gli attacchi che rientrano nella definizione di “guerra ibrida” e che verosimilmente potrebbero essere attribuiti alla Russia avvengono in momenti in cui la Russia ha particolare interesse a mettere pressione sui governi europei, magari perché sono previste riunioni internazionali importanti.
Per esempio: lo sconfinamento di oggetti aerei non identificati nello spazio aereo danese, nel dicembre 2025, avvenne mentre la Danimarca teneva la presidenza di turno del Consiglio dell’Unione Europea, di cui aveva indicato il sostegno all’Ucraina come una priorità. L’avvistamento di droni in Belgio, a novembre del 2025, si verificò mentre l’Europa stava discutendo dei beni russi congelati all’inizio della guerra e conservati da una società belga.
Questi attacchi non sono stati attribuiti con certezza: guardare al contesto politico in cui sono avvenuti aiuta a fare ipotesi credibili, ma ovviamente non costituisce una prova di colpevolezza.
Per portare avanti gli attacchi ibridi la Russia usa una rete di persone difficilmente collegabile al regime. Nel 2022 vari paesi europei espulsero centinaia di diplomatici russi come ritorsione per l’invasione, molti dei quali erano agenti dei servizi segreti russi sotto copertura. Non potendo più contare su professionisti addestrati, la Russia da allora ha usato sempre di più quelli che in gergo si chiamano “agenti di basso livello”.
Sono persone comuni, spesso giovani, reclutate attraverso piattaforme anonime come Telegram e a cui i servizi russi offrono compensi modesti per fare atti di sabotaggio fisico o informatico.
È il caso per esempio dei pacchi esplosivi spediti nel 2024 dalla Lituania e diretti verso paesi alleati dell’Ucraina: i danni furono limitati perché i pacchi presero fuoco nei magazzini, prima di essere caricati sugli aerei, dove avrebbero fatto molti più danni. La procura lituana sostiene che l’operazione sia stata organizzata dal GRU, l’intelligence militare russa, e ha mandato a processo cinque persone. Una di queste, Aleksandr Šuranovas, ha detto alla BBC di non sapere cosa ci fosse dentro il pacco e ha detto che era stato ingaggiato per spedirne tre o quattro ogni mese.
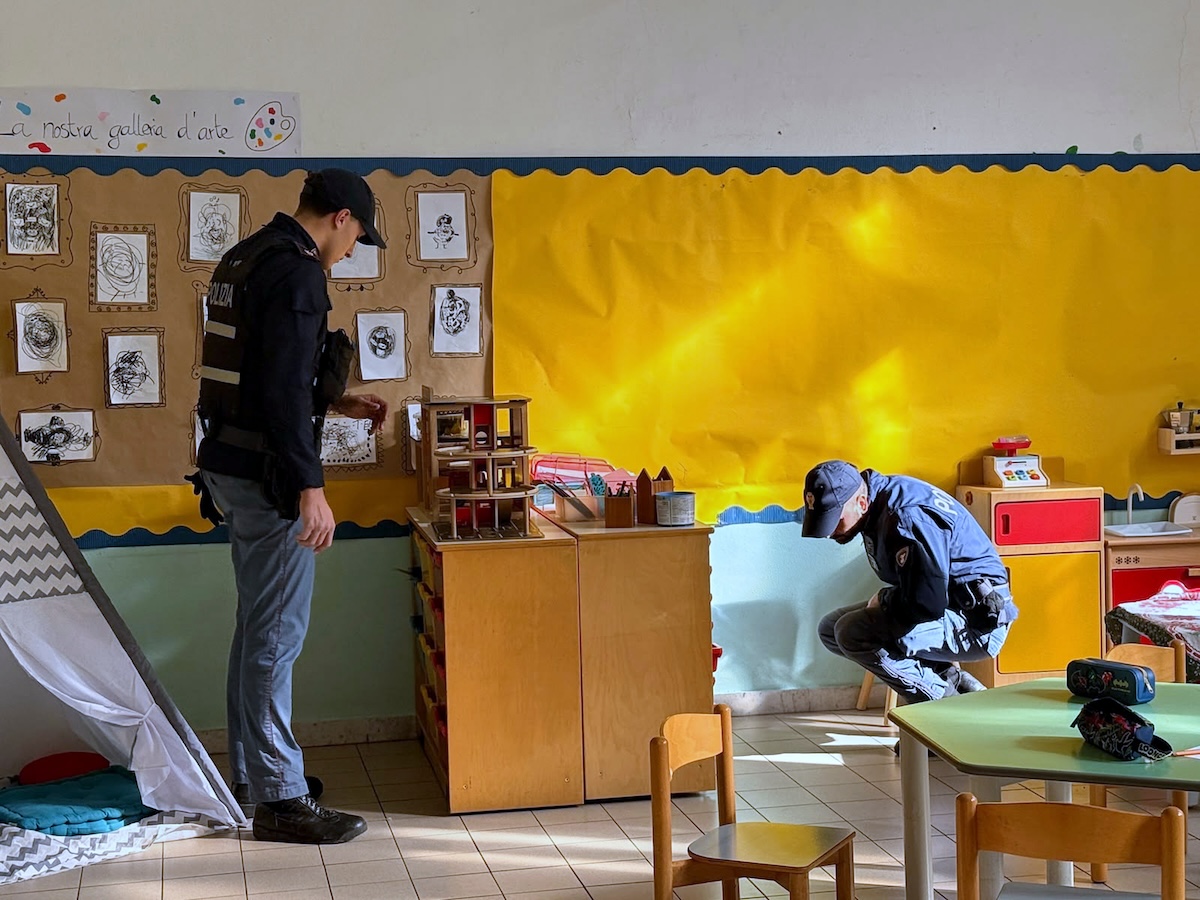
Agenti della polizia in una scuola di Roma il giorno del finto allarme bomba, 11 novembre 2026 (Italian Police via AP)
Chiaramente non tutti gli attacchi, i sabotaggi o altri episodi che che provocano caos sono riconducibili a gruppi filorussi, né alla strategia di guerra ibrida della Russia.
Nelle ultime settimane gruppi non identificati hanno manomesso tra ottobre e novembre la temperatura di centinaia di frigoriferi nei supermercati di vari paesi europei, tra cui la Francia e l’Italia, danneggiando merci per milioni di euro. La Francia ha accusato l’Iran per gli attacchi di ottobre, mentre gli altri paesi coinvolti (inclusa l’Italia) non hanno fatto nomi.
A settembre del 2025 era stato hackerato il software usato da alcuni aeroporti europei per il check-in dei passeggeri: sono finiti nel caos gli aeroporti di Londra, Bruxelles, Berlino e Dublino. Poco dopo l’attacco è stato rivendicato da un gruppo criminale di lingua russa, che ha chiesto un riscatto, ma non è stato attribuito a nessuno stato. La scorsa settimana inoltre tre finti allarmi bomba hanno raggiunto gli indirizzi di posta di migliaia di scuole italiane, creando il caos.
Questi esempi mostrano bene l’ambiguità di queste operazioni: dietro ci può essere un’infinità di gruppi che agiscono per un’infinità di ragioni ideologiche, etiche, politiche o di opportunità, in modo indipendente o su mandato di qualcuno, in modo organizzato o casuale, per sfida o semplicemente per creare il caos. La Russia sfrutta questa ambiguità e resta sotto quella che in gergo si chiama negabilità plausibile, ovvero: deve poter essere nella posizione di negare il suo coinvolgimento con un certo grado di credibilità.
– Leggi anche: Chi sono davvero gli hacker, spiegato bene