Chi ha attaccato i frigoriferi dei supermercati europei, e perché?
Potrebbe essere un criminale informatico solitario o una potenza straniera, ma risalire a un responsabile sarà molto difficile
- Condividi
- X
- Regala il Post
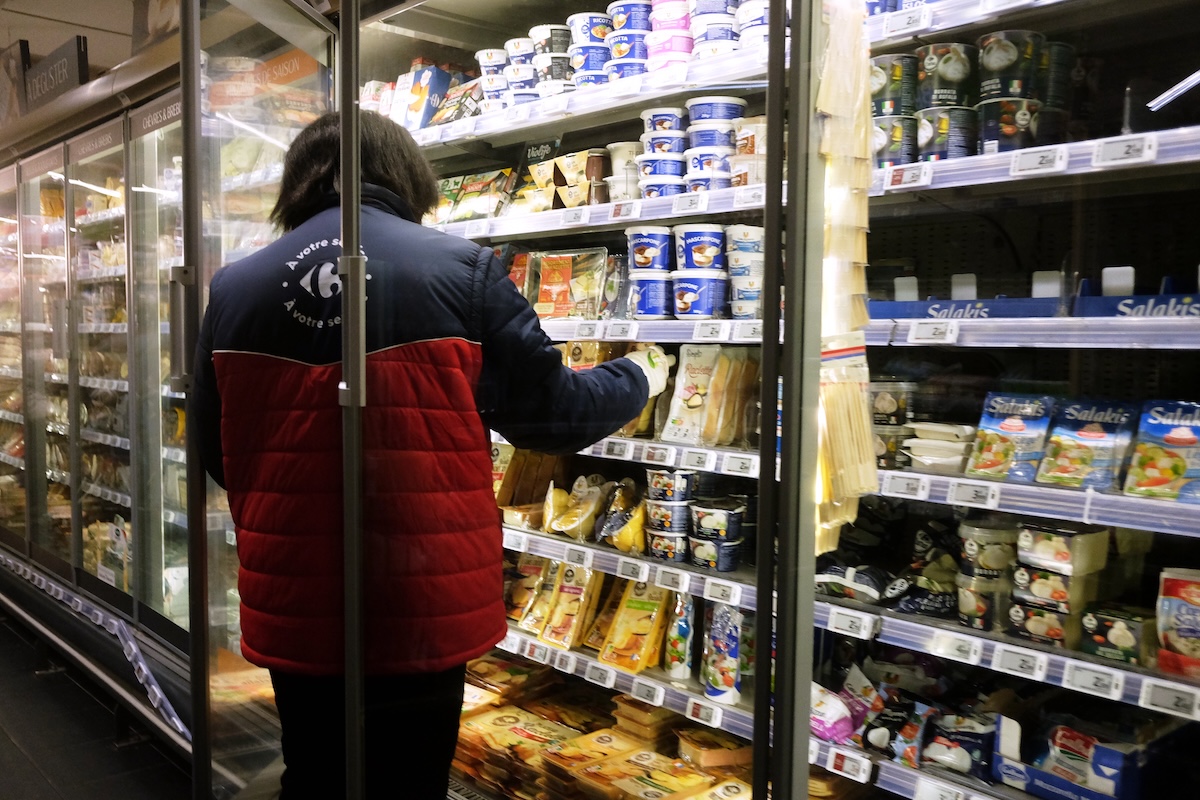
Lunedì i sistemi di refrigerazione di decine di supermercati in otto paesi europei, Italia compresa, hanno avuto dei malfunzionamenti causati da attacchi informatici: diverse aziende hanno detto che i loro congelatori sono stati messi fuori uso o che le loro temperature sono state portate fino a 50 gradi, facendo deteriorare il cibo e causando danni economici consistenti.
In Italia è stata colpita almeno una ventina di supermercati tra Palermo, Catania, Ragusa e Trapani. L’attacco ricorda gli episodi avvenuti in Francia tra l’11 e il 12 ottobre scorsi, quando i congelatori e i frigoriferi di centinaia di supermercati erano stati messi fuori uso, con danni per milioni di euro.
Non si sa ancora chi abbia compiuto questi attacchi e perché lo abbia fatto. Il commissario europeo all’Agricoltura, Christophe Hansen, li ha definiti «un tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e minare la fiducia che ne hanno i consumatori». Al momento nessun hacker o gruppo di criminali informatici li ha rivendicati o li ha sfruttati per chiedere un riscatto. Le autorità francesi non hanno ancora identificato nemmeno i responsabili degli attacchi dell’11 e 12 ottobre.
Secondo Rafe Pilling, esperto di minacce informatiche dell’azienda britannica di sicurezza informatica Sophos, intervistato dal Guardian, le opzioni più plausibili al momento sono un attacco per conto di un’entità statale o l’intervento di una singola persona che agisce per motivi personali. Il Guardian indica come più plausibile la prima ipotesi, perché un attacco in grado di creare allarme e stress psicologico nella popolazione è più compatibile con un tentativo di destabilizzazione straniero.
Arrivare a stabilire un responsabile, dice Pilling, è comunque particolarmente difficile in questo caso perché l’attacco è avvenuto con modalità molto semplici. Non è stato usato un malware, ovvero un programma informatico creato per fare danni, e di conseguenza non sono rimaste tracce evidenti che possano far risalire a un responsabile. Per Pilling è stato come se qualcuno avesse «indossato dei guanti di gomma e si fosse messo ad armeggiare con gli interruttori».
Come ha spiegato l’esperto di cybersecurity Brian Honan alla testata irlandese The Journal, l’attacco informatico è stato possibile perché spesso i congelatori sono connessi alla rete internet per permettere controlli a distanza, e se un hacker accede al sistema informatico che li gestisce può facilmente modificarne le impostazioni. Secondo Honan l’attacco potrebbe essere arrivato da qualsiasi parte del mondo e potrebbero volerci anni prima di trovare un responsabile.
In Francia l’attacco aveva riguardato in particolare un software sviluppato dalla società danese Danfoss, che è usato da molti marchi della grande distribuzione francese per gestire a distanza i sistemi di refrigerazione dei loro punti vendita, ma anche i sistemi dei marchi Copeland e Dixell.
Una volta entrati nei sistemi, gli hacker hanno preso il controllo dei frigoriferi da remoto e aumentato la temperatura interna, anche fino a 50 °C, attivando i sistemi di sbrinamento. Anche in Estonia Jann Mutso, l’amministratore delegato dell’azienda di refrigerazione Kitman Coldtech, ha detto che i negozi di una delle grandi catene per cui lavora «sono stati attaccati», specificando che l’attacco ha riguardato il software di Danfoss.
Danfoss aveva detto a sua volta all’agenzia AFP che molte delle apparecchiature colpite erano prodotti obsoleti, che «non ricevono più aggiornamenti software o di sicurezza». Copeland invece aveva detto alla CNN di aver individuato delle «vulnerabilità» in una serie di sistemi ormai fuori produzione. Dopo l’attacco informatico di ottobre l’agenzia francese per la sicurezza informatica aveva consigliato ai supermercati di scollegare da internet i sistemi di controllo a distanza dei frigoriferi e di riattivare l’accesso da remoto solo attraverso reti protette.