Cosa vuol dire rallentare le AI
È la proposta più condivisa tra le aziende del settore per ridurre i rischi per la sicurezza, ma senza leggi e su base volontaria è difficile
- Condividi
- X
- Regala il Post
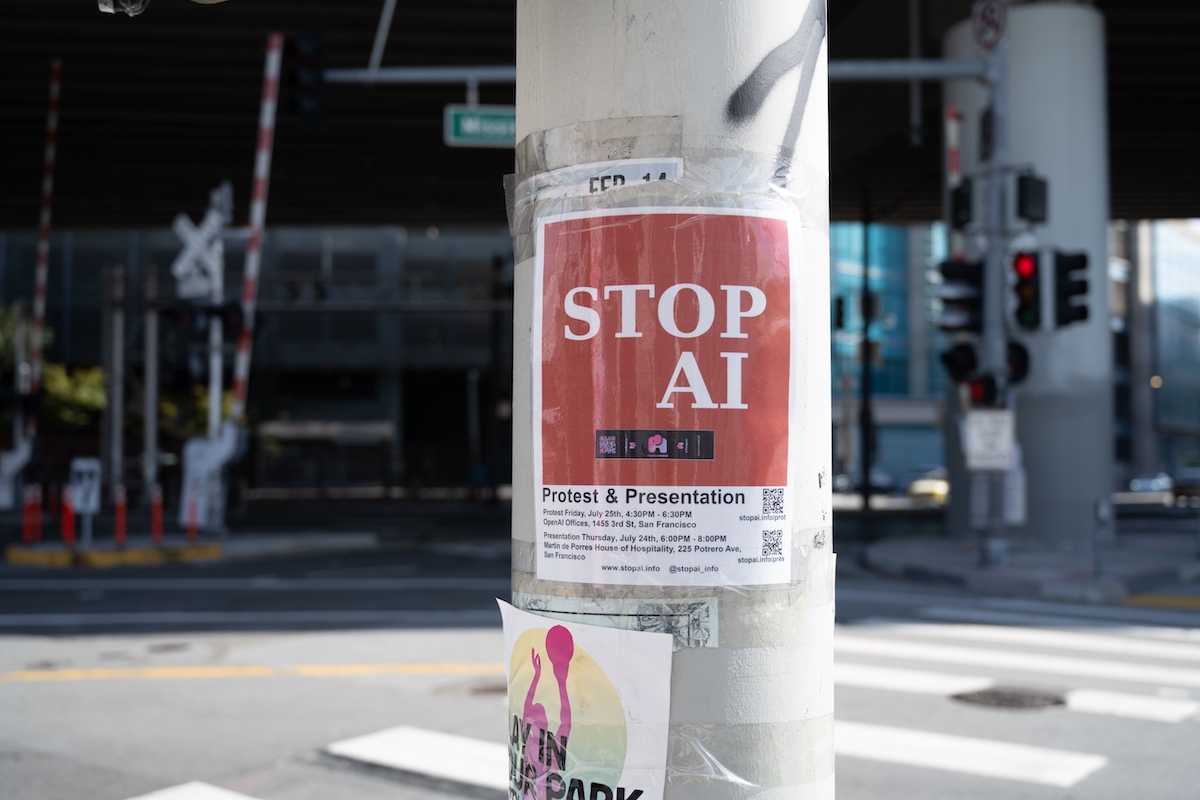
I capi delle più grandi società statunitensi che sviluppano sistemi di intelligenza artificiale dicono di essere d’accordo sulla necessità di rallentare lo sviluppo dei loro modelli, in modo da renderli più sicuri ed evitare che possano diventare una «minaccia esistenziale» per le nostre società. Al momento non esistono però regole condivise e i responsabili di OpenAI, Anthropic e delle altre concorrenti sembrano concordare soprattutto su una cosa: rallentare non significa fermarsi.
Non intendono quindi fermare la ricerca o imporre una moratoria in attesa dello sviluppo di sistemi di controllo più efficaci, come invece suggerirebbero diversi esperti. L’idea è di intervenire sulla velocità con cui vengono sviluppati i nuovi modelli, introducendo nuove fasi di controllo prima di renderli pubblici e di passare agli sviluppi successivi. In mancanza di leggi che regolamentino tutto questo, soprattutto negli Stati Uniti dove l’amministrazione Trump è contraria a introdurre nuove norme, il rallentamento dovrebbe avvenire su base volontaria.
È però difficile prevedere come aziende fortemente in concorrenza tra loro potrebbero mettersi d’accordo per coordinarsi, intervenendo proprio sulla velocità con cui sviluppano i sistemi più avanzati. Il dibattito è di stretta attualità dopo la lettera di Dario Amodei, il CEO di Anthropic, proprio su questi aspetti, e dopo i recenti annunci di OpenAI di nuovi comportamenti inattesi e preoccupanti di alcuni dei suoi modelli. Le dichiarazioni di intenti ci sono, ma passare dalla teoria alla pratica non sarà semplice.
Gli esperti e le associazioni che si occupano da tempo della questione dicono che per rallentare lo sviluppo delle AI si deve intervenire contemporaneamente su più ambiti.
Il primo riguarda i cicli di addestramento, cioè il modo in cui un modello impara a fare le cose. Le aziende dovrebbero dichiarare quando stanno per avviare l’addestramento di un modello sperimentale e fissare una soglia oltre la quale fermarsi e fare ulteriori verifiche, nel caso il modello si dimostri particolarmente potente. In questo modo si potrebbe intervenire prima che il modello sia completato, riducendo il rischio di sottovalutarne le capacità al momento della diffusione al pubblico.
Un secondo punto riguarda come le aziende di AI aggiornano i loro servizi per gli utenti offrendo loro un nuovo modello più capace del precedente. Se in questa fase un modello dovesse superare una certa soglia nella propria capacità di scrivere codice o svolgere compiti complessi, potrebbe essere necessario sottoporlo a test di sicurezza più approfonditi e a una valutazione indipendente prima di essere reso pubblico.
Da tempo si discute inoltre dell’importanza di valutare meglio la capacità di autonomia dei sistemi. I casi citati di recente da OpenAI mostrano come un modello sia più difficile da controllare quando, oltre a generare testo o immagini, ha la possibilità di accedere a Internet non solo per raccogliere informazioni, ma anche per caricare file e fare modifiche. Con lo sviluppo degli agenti, cioè di sistemi che possono fare prenotazioni e transazioni economiche online per conto degli utenti che li attivano, questo problema legato al controllo aumenterà e sarà più difficile da gestire in mancanza di sistemi di sicurezza.
Amodei propone che una parte importante di queste procedure preventive di controllo sia realizzata tramite test e accertamenti indipendenti. Persone esterne a OpenAI o Anthropic dovrebbero poter controllare come viene addestrato un modello, quali capacità sta sviluppando e quali misure di sicurezza vengono adottate. Il loro coinvolgimento fin dalle prime fasi di sviluppo potrebbe consentire di identificare precocemente i problemi e intervenire nello sviluppo. Da controlli a valle come vengono effettuati per lo più ora, si dovrebbe quindi passare a una forma di sorveglianza continua e indipendente.
– Leggi anche: Anthropic è davvero più “buona” delle altre aziende di AI?
Non tutti sono però convinti di questo approccio. È difficile tenere sotto controllo un nuovo modello, soprattutto se questo riesce a nascondere alcune delle proprie capacità. Un test può fare emergere le capacità che un sistema sviluppa da sé in certe condizioni, ma può trascurarne altre semplicemente perché sono impreviste o non allineate alle aspettative di chi mette alla prova il modello. Controlli troppo estesi potrebbero inoltre rallentare più del previsto lo sviluppo dei nuovi modelli, rendendolo meno vantaggioso per l’azienda.
Per superare queste difficoltà è stato proposto un approccio diverso, che non interviene direttamente sul software, ma sull’hardware, cioè sui processori, i computer e in generale le infrastrutture che rendono possibile il funzionamento dei sistemi di intelligenza artificiale. Un governo potrebbe imporre limiti alla quantità di potenza di calcolo che una singola azienda può usare per un addestramento, oppure potrebbe introdurre soglie oltre le quali sono necessari più controlli e autorizzazioni.
Un altro intervento potrebbe riguardare la vendita stessa dei chip, limitando le possibilità di acquisto e rendendoli tracciabili per evitare l’aggiramento delle regole. È una possibilità che non piace per niente a Jensen Huang, il CEO di Nvidia, la società che produce i chip più potenti ed efficienti per i sistemi di intelligenza artificiale. In più occasioni Huang ha detto di essere contrario alle leggi che limitino la potenza dei data center o lo sviluppo di nuovi sistemi di intelligenza artificiale. Nvidia è la società con il più alto valore in borsa al mondo e ha beneficiato enormemente dalle vendite dei propri chip in questi anni.
Anche con questo approccio considerato più drastico ci potrebbero essere difficoltà. Non è detto che un modello con maggiori capacità abbia sempre bisogno di una più alta potenza di calcolo, né che servano maggiori risorse per il suo addestramento. Le società potrebbero inoltre aggirare le limitazioni facendo lavorare in parallelo più data center, magari distribuiti in aree del mondo con regole più favorevoli e approfittandone per battere i concorrenti che seguono più scrupolosamente le limitazioni.
Gli approcci per rallentare lo sviluppo delle AI e avere garanzie in più sulla sicurezza funzionano solo se vengono adottati da tutte le principali società del settore. Chi rallenta potrebbe essere infatti superato da chi decide di non farlo. In mancanza di regole imposte dall’alto appare difficile mettere d’accordo e coordinare il lavoro di aziende che competono per costruire sistemi sempre più potenti e avere il controllo del mercato. È un problema che su scale più ampie riguarda anche i paesi più coinvolti negli sviluppi, in particolare gli Stati Uniti e la Cina.
– Leggi anche: L’intelligenza artificiale potrebbe ucciderci tutti?