L’e-commerce di abbigliamento Asos ha detto che un gruppo di criminali informatici gli ha sottratto i dati di molti utenti
- Condividi
- X
- Regala il Post
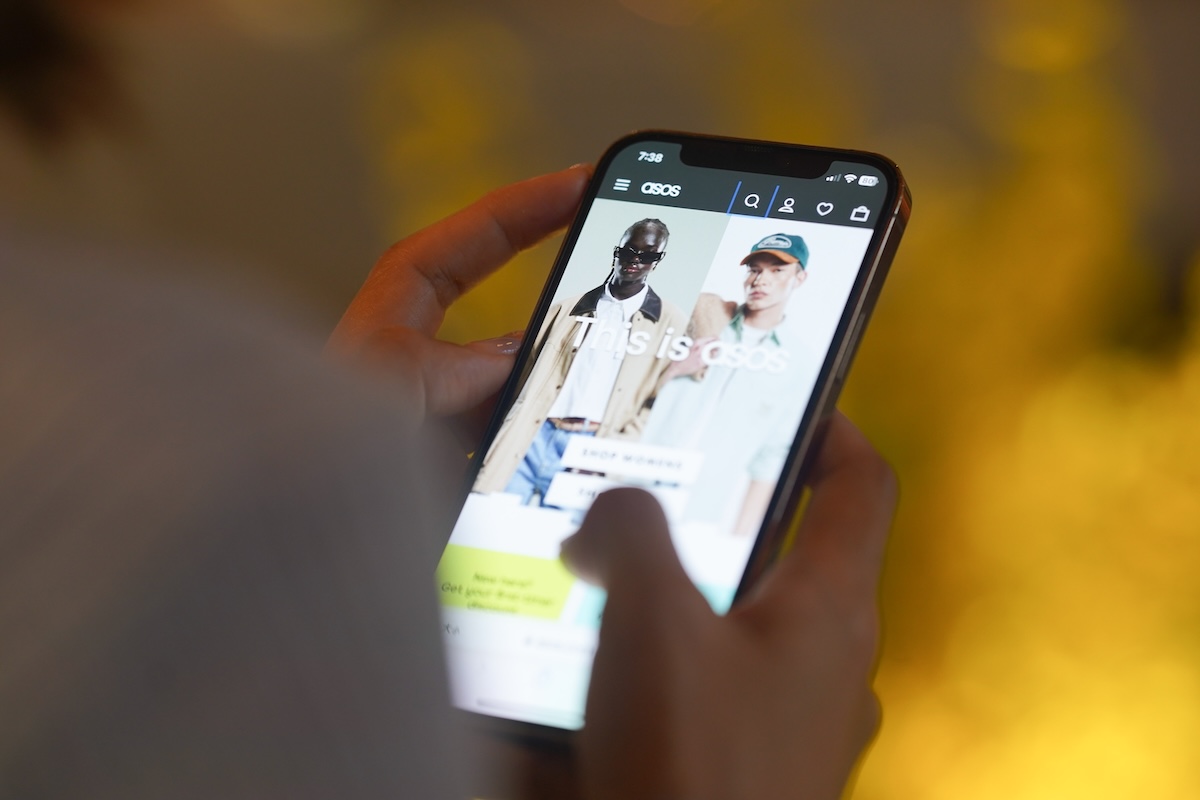
Il noto sito di vendita di abbigliamento online Asos ha confermato che questa settimana ha subìto un attacco informatico in cui sono stati sottratti i dati di molti utenti. L’attacco è avvenuto martedì; giovedì, dopo due giorni di indagini, l’azienda ha comunicato che gli hacker hanno avuto accesso a nomi, email, numeri di telefono, indirizzi di spedizione e cronologia delle ricerche recenti degli utenti. Non si sa di preciso quanti clienti siano coinvolti nel furto di dati. I dettagli di pagamento e le password non sono stati sottratti.
Asos ha detto che i criminali informatici si sono infiltrati in un’azienda che forniva dei servizi. In questo modo si sono spacciati per un contatto affidabile di Asos e hanno ottenuto le credenziali per accedere all’account di un suo dipendente. Una volta entrati nel sistema hanno scaricato i dati. Gli hacker hanno poi inviato una notifica a tutti gli utenti dell’applicazione in cui dicevano che il sito era stato hackerato. La notifica conteneva anche il link a un canale Telegram, e in chat il gruppo si è identificato come Xuanyewen: ha assicurato agli utenti che le informazioni di pagamento non erano state compromesse.
Secondo Asos i dati rubati potrebbero essere sfruttati per compiere tentativi di truffa personalizzati contro gli utenti, con messaggi o chiamate che invitano a condividere delle informazioni personali. L’azienda ha invitato a prestare attenzione a eventuali comunicazioni da parte di soggetti che si spacciano per essa, precisando che non chiederebbe mai di condividere password e dettagli di pagamento tramite un messaggio o una chiamata non richiesta. Asos ha anche detto che il suo sito web e la sua app continuano a essere sicuri da usare e che ha già adottato delle nuove misure di sicurezza.